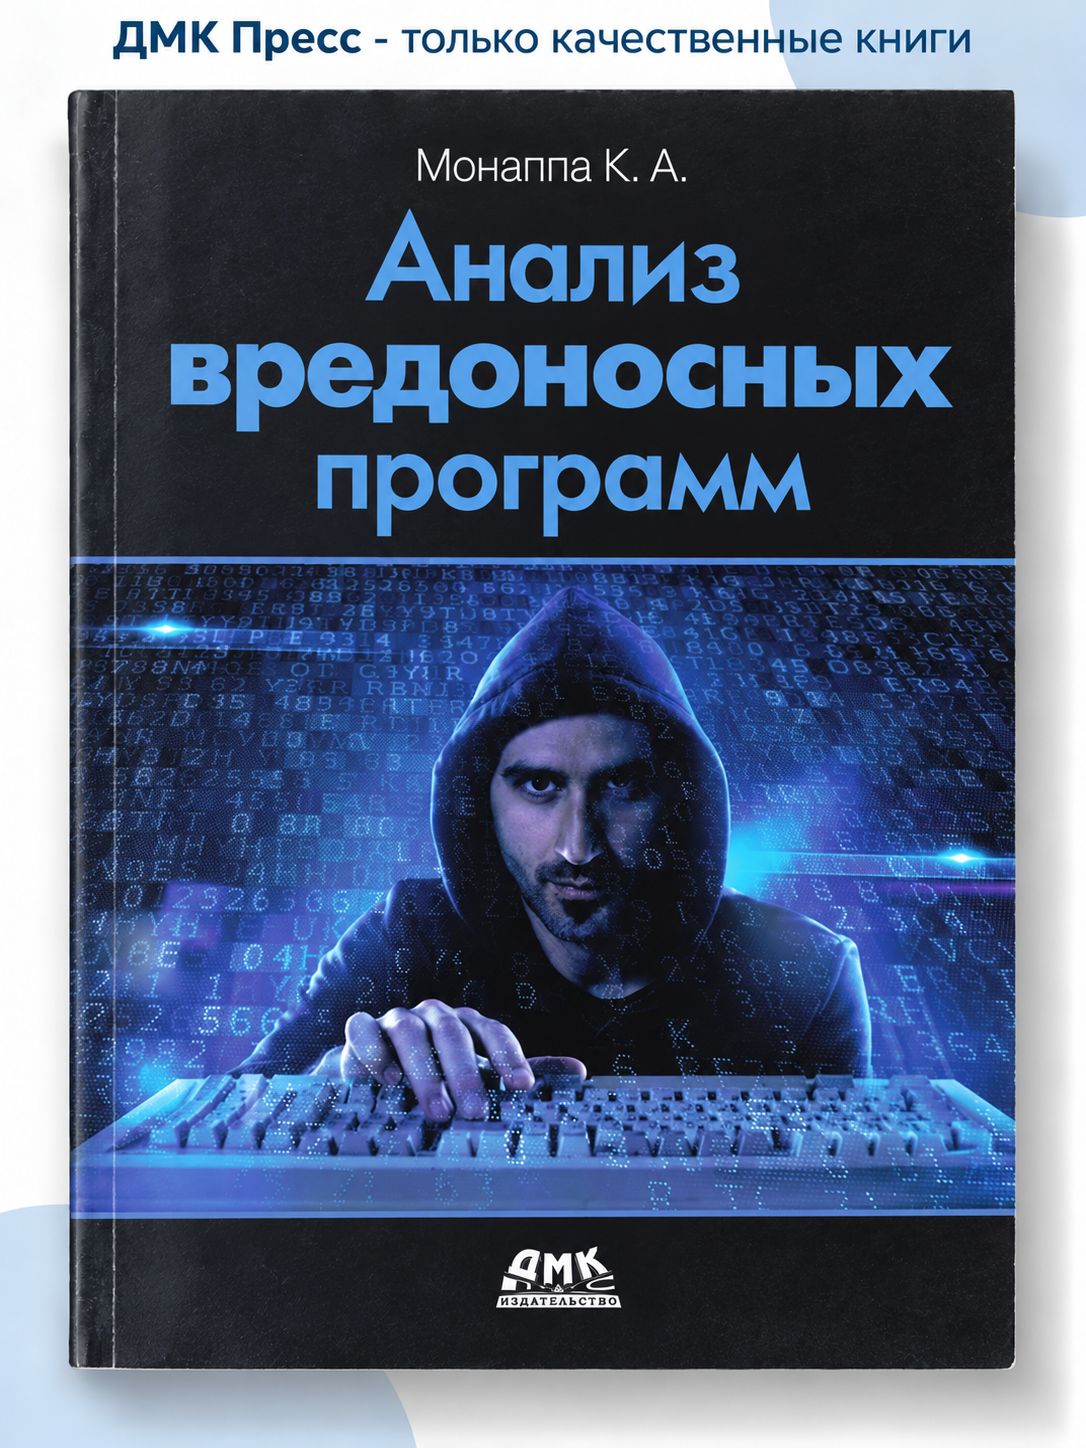

Описание
Анализ вредоносных программ
Артикул Маркета
103723166462
Внешний вид товаров и/или упаковки может быть изменён изготовителем и отличаться от изображенных на Яндекс Маркете.
Пэй
5 194 ₽
–52%
–200 ₽
С доставкой по клику
Заказ от 1500₽

Пэй
5 194 ₽
–52%
Доставка Маркета
7 окт, по клику 0 ₽
Москва
7 окт, пункт выдачи 0 ₽
Москва
14 дней на возврат
О возвратах
книги ДМК Пресс
Магазин
1.1Kзаказов
54подписчика
1год на Маркете
О товаре
Описание
Навык анализа вредоносных программ — один из самых востребованных в кибербезопасности. Начните здесь!
Перед вами фундаментальный труд, который охватывает весь цикл работы аналитика: от первичного исследования подозрительного файла до глубокого анализа дампа памяти заражённой системы. Автор, Монаппа К. А, через реальные примеры вредоносных ПО учит не просто пользоваться инструментами (IDA Pro, Volatility и др.), а выстраивать логику расследования. 452 страницы — это концентрация методов, которые являются основой профессии, несмотря на постоянную эволюцию угроз.
Изучите концепции, инструментальные средства и методы анализа и исследования вредоносных программ для Windows Создание безопасной и изолированной лабораторной среды для анализа вредоносных программ Извлечение метаданных, связанных с вредоносным ПО Определение взаимодействия вредоносных программ с системой Реверс-инжиниринг различных вредоносных функций Декодирование общих алгоритмов кодирования/ шифрования Методы внедрения и перехвата вредоносного кода Изучение и выслеживание вредоносных программ с помощью криминалистического анализа дампов памяти Анализ вредоносных программ и анализ дампов памяти - это мощные методы анализа и расследования, используемые в реверс-инжиниринге, цифровой криминалистике и при реагировании на инциденты. Из-за того, что злоумышленники становятся все более изощренными и осуществляют атаки с использованием сложного вредоносного ПО на критические инфраструктуры, центры обработки данных и другие организации, обнаружение и расследование таких вторжений, реагирование на них имеют решающее значение для профессионалов в области информационной безопасности. Данная книга обучает концепциям, методам и инструментам, позволяющим понять поведение и характеристики вредоносных программ с помощью их анализа, а также методам исследования и поиска с использованием криминалистического анализа дампов памяти. Используя реальные примеры вредоносных программ, образы зараженной памяти и визуальные диаграммы, вы сможете лучше понять предмет и вооружиться навыками, необходимыми для анализа, расследования и реагирования на инциденты, связанные с вредоносным ПО. Издание предназначено для специалистов-практиков в области кибербезопасности, будет полезно студентам, аспирантам и инженерам соответствующих специальностей.
Книга посвящена анализу вредоносных программ, реверс-инжинирингу и исследованию дампов памяти. Рассматриваются методы цифровой криминалистики Windows, анализ поведения malware и расследование инцидентов информационной безопасности.
Характеристики
Общие характеристики
Артикул Маркета
103723166462
Документы и сертификаты
Дополнительно
Внешний вид товаров и/или упаковки может быть изменён изготовителем и отличаться от изображенных на Яндекс Маркете.Возрастное ограничение 18+
Нет отзывов и оценок
Но можно задать вопрос, чтобы узнать о товаре больше
Рекомендуем

Цена с картой Яндекс Пэй 1229 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 1435 ₽ вместо
Пэй
Цена с картой Яндекс Пэй 1608 ₽ вместо
Пэй
Цена с картой Яндекс Пэй 1991 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 538 ₽ вместо
Пэй
Цена с картой Яндекс Пэй 233 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 246 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 2491 ₽ вместо
Пэй




Цена с картой Яндекс Пэй 1148 ₽ вместо
Пэй
Цена с картой Яндекс Пэй 1364 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 503 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 638 ₽ вместо
Пэй

Цена с картой Яндекс Пэй 1779 ₽ вместо
Пэй


Войдите в аккаунтИ тогда откроется корзина, а цены на Маркете могут стать ниже
